¿Qué es un troyano de acceso remoto y cómo se elimina?

  • Los RAT permiten a los atacantes controlar de forma encubierta un ordenador o un teléfono infectado.

  • Pueden robar archivos, registrar la actividad e instalar más malware.

  • Un RAT puede provocar ralentizaciones, la aparición de aplicaciones desconocidas o cambios inesperados en los ajustes.

  • La protección antivirus permite detectar y eliminar el malware RAT conocido.

¿Qué es un troyano de acceso remoto?

Un troyano de acceso remoto, o RAT, es un tipo de malware que permite a un atacante controlar un ordenador o un teléfono infectado desde otra ubicación. Los RAT suelen camuflarse como aplicaciones, archivos adjuntos o descargas legítimas, aunque también pueden instalarse aprovechando una vulnerabilidad de seguridad. Una vez ejecutado, el malware se conecta a un servidor controlado por el atacante y espera instrucciones. Un RAT no es necesariamente un virus: solo lo es si además puede infectar y replicarse a través de otros archivos.

El atacante puede ver archivos, registrar pulsaciones de teclas, realizar capturas de pantalla, utilizar el micrófono o la cámara, ejecutar comandos o descargar más malware. Los RAT pueden afectar tanto a ordenadores Mac como a equipos Windows y dispositivos móviles. Algunos están diseñados para cometer delitos financieros a gran escala, mientras que otros se utilizan en campañas de espionaje muy específicas. Dado que un RAT puede ejecutarse de forma silenciosa en segundo plano, es posible que no se dé cuenta de que otra persona tiene acceso a su dispositivo.

Control del escritorio

Estos RAT permiten a los atacantes controlar el dispositivo de forma remota. Pueden mover el ratón, escribir comandos, abrir programas y utilizar el dispositivo casi como si estuvieran sentados frente a él.

RAT de robo de datos

Algunos RAT están diseñados para localizar y robar contraseñas, datos del navegador, documentos, carteras de criptomonedas, mensajes y otros datos que pueden enviarse al atacante.

RAT de vigilancia

Estos RAT pueden espiar a los usuarios realizando capturas de pantalla, registrando las pulsaciones del teclado, escuchando a través del micrófono o accediendo a la cámara cuando los permisos lo permiten.

RAT de descarga

Estas infecciones crean un punto de entrada oculto que los atacantes pueden utilizar para instalar ransomware, spyware, programas de robo de contraseñas u otro malware tras obtener acceso.

RAT para dispositivos móviles

Los RAT dirigidos a teléfonos pueden leer mensajes, recopilar información de llamadas, rastrear datos de ubicación, acceder a archivos almacenados o hacer un uso indebido de las funciones del dispositivo concedidas a la aplicación maliciosa.

¿Cómo funciona un troyano de acceso remoto?

Aunque cada RAT utiliza técnicas diferentes, la mayoría sigue un patrón similar: el atacante le engaña para que instale el malware o se aprovecha de una vulnerabilidad de seguridad, y a continuación el RAT crea una conexión oculta que permite al atacante controlar el dispositivo de forma remota.

01

Se distribuye el malware

El RAT puede llegar a través de un archivo adjunto de phishing, una actualización de software falsa, una aplicación pirateada, un anuncio malicioso, un sitio web comprometido o una aplicación descargada de una fuente no fiable.

02

Se ejecuta el malware

Dado que el archivo malicioso parece legítimo, es posible que lo abra, lo instale, introduzca una contraseña de administrador o apruebe los permisos que permiten el funcionamiento del RAT.

03

El RAT se oculta

El malware puede copiar archivos a ubicaciones menos evidentes, crear un elemento de inicio, camuflar el nombre de su proceso o realizar otros cambios que le permitan reiniciarse automáticamente.

04

Se establece una conexión

El dispositivo infectado se conecta a un servidor controlado por el atacante. Esta conexión permite al RAT recibir comandos y enviar la información sustraída al atacante.

05

El atacante toma el control

El atacante puede usar las funciones disponibles del RAT para ver archivos, supervisar la actividad, robar datos, cambiar la configuración, instalar más malware o utilizar el dispositivo en nuevos ataques.

¿Cuáles son algunos ejemplos reales de
troyanos de acceso remoto?

Los RAT abarcan desde herramientas delictivas muy extendidas hasta malware utilizado en ataques selectivos. Estos ejemplos muestran cómo pueden afectar a diferentes dispositivos y usuarios.

StilachiRAT (2024)

Los investigadores de Microsoft descubrieron StilachiRAT en noviembre de 2024. Este RAT para Windows puede recopilar información del sistema, robar credenciales del navegador y datos de carteras de criptomonedas, sobrevivir a los reinicios y comunicarse con un servidor controlado por el atacante. Microsoft afirmó que no había observado una distribución generalizada del malware cuando se publicó su análisis en marzo de 2025.

ElectroRAT (2021)

ElectroRAT es un RAT multiplataforma dirigido a usuarios de Windows, Linux y macOS. Los atacantes lo propagaban a través de aplicaciones falsas relacionadas con las criptomonedas, utilizándolo para acceder a los dispositivos de las víctimas y robar información de carteras de criptomonedas. Su versión para macOS demostró que los ataques RAT no se limitan a los ordenadores con Windows.

FruitFly (2017)

FruitFly es un RAT para Mac capaz de acceder a archivos, realizar capturas de pantalla, utilizar la webcam y controlar las acciones del ratón y el teclado. Los investigadores descubrieron que proporcionaba a los atacantes capacidades de control remoto y vigilancia. Sigue siendo un ejemplo histórico notable de un RAT dirigido a los Mac.

¿Cuáles son los riesgos y las repercusiones
de un troyano de acceso remoto?

Un RAT proporciona al atacante un punto de acceso a su dispositivo. El daño depende de lo que el malware sea capaz de hacer, del tiempo que permanezca sin ser detectado y de la información almacenada en el dispositivo.

Datos y cuentas robados

Un RAT puede proporcionar a los atacantes acceso a documentos, contraseñas guardadas, datos del navegador, mensajes o carteras de criptomonedas. Podrían utilizar esa información para el robo de cuentas, el fraude o el robo de identidad.

Pérdida de privacidad

Algunos RAT pueden registrar pulsaciones de teclas, realizar capturas de pantalla o acceder a la cámara y al micrófono cuando los permisos lo permiten. Esto puede dejar al descubierto conversaciones privadas, actividades personales o trabajo confidencial.

Nuevas infecciones por malware

Los atacantes pueden utilizar el RAT para instalar ransomware, spyware, ladrones de contraseñas u otro tipo de malware. Esto puede dificultar la contención de la infección y aumentar el daño potencial.

Uso indebido de dispositivos y redes

Un RAT puede permitir a los atacantes modificar la configuración, ejecutar comandos, acceder a servicios conectados o utilizar el dispositivo infectado en nuevos ataques. En un dispositivo de trabajo, ese acceso también podría poner en riesgo los sistemas y la información de la empresa.

¿Quiénes corren mayor riesgo ante
los troyanos de acceso remoto?

Cualquiera puede encontrarse con un RAT, pero ciertos hábitos, dispositivos y funciones aumentan la probabilidad de infección o de ser objeto de vigilancia selectiva.

¿Cómo puede protegerse
de los troyanos de acceso remoto?

Reducir el riesgo de RAT implica detener el software inseguro antes de que se ejecute, limitar el acceso de las aplicaciones y actuar con rapidez cuando algo parezca sospechoso.

Utilice descargas de confianza

Descargue las aplicaciones de la App Store o del sitio web oficial del desarrollador. Evite el software pirateado, las modificaciones no oficiales y las solicitudes de actualización inesperadas.

Tenga cuidado con los archivos adjuntos

No abra un archivo adjunto ni siga un enlace de descarga simplemente porque el mensaje parezca urgente. Confirme las solicitudes inusuales a través de un método de contacto alternativo.

Mantenga los programas actualizados

Mantenga actualizados macOS, iOS, los navegadores y todas las aplicaciones. Las actualizaciones corrigen vulnerabilidades de seguridad que los atacantes podrían aprovechar para instalar malware.

Revise los permisos de su dispositivo

Compruebe qué aplicaciones pueden acceder a su cámara, micrófono, archivos, grabación de pantalla, controles de accesibilidad y otras funciones sensibles. Elimine los permisos que no tengan sentido.

Realice un escaneo en busca de malware

Utilice un software antivirus fiable para escanear descargas sospechosas y comprobar si el dispositivo contiene RAT conocidos, troyanos, spyware y archivos maliciosos relacionados.

Cómo ayuda Intego a proteger su Mac
del malware RAT

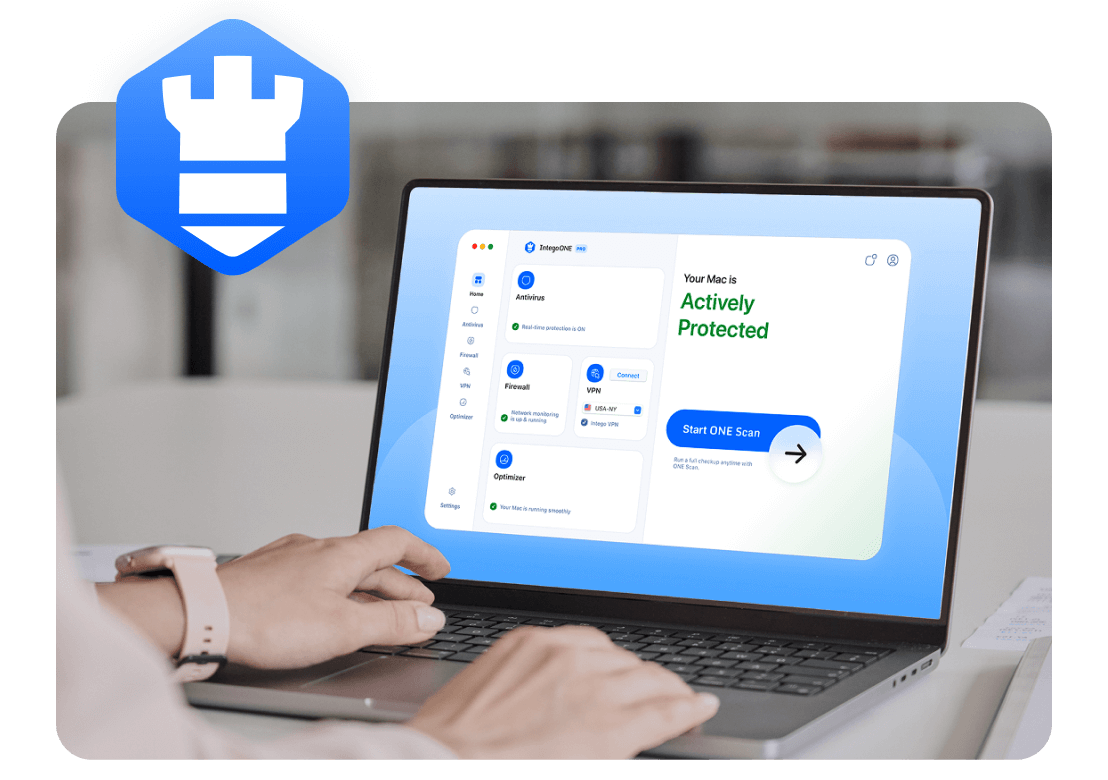
Los RAT pueden proporcionar a los atacantes acceso oculto a su Mac, por lo que la detección de malware es la principal vía de protección. El antivirus Intego ONE realiza escaneos para detectar RAT conocidos y otro malware, bloquea los archivos maliciosos conocidos y pone en cuarentena las amenazas detectadas. El cortafuegos inteligente añade visibilidad a las conexiones al mostrar qué aplicaciones están conectadas a internet y permitirle bloquear las conexiones en las que no confía.

Protección en tiempo real

Los archivos se comprueban al descargarlos, abrirlos o acceder a ellos. Esto ayuda a bloquear los archivos maliciosos conocidos antes de que puedan ejecutarse en su Mac.

Escaneos de malware flexibles

Realice escaneos rápidos, completos, personalizados o programados para comprobar si en su Mac hay RAT conocidos u otros archivos maliciosos que puedan estar ya presentes.

Cuarentena automática

Cuando se detecta malware conocido, Intego aísla el archivo en cuarentena para que no pueda abrirse ni realizar más cambios mientras lo revisa.

Controles de conexión

El cortafuegos inteligente muestra qué aplicaciones están utilizando la conexión de red de su Mac y le permite bloquear las conexiones que no reconozca mientras las investiga.

Preguntas frecuentes

Intego

Fiable. Acreditado. Potente.

Impulsado por la innovación durante más de 25 años, Intego ha proporcionado soluciones avanzadas de ciberseguridad diseñadas para proteger lo que más importa: sus datos, su privacidad y sus dispositivos.

Con sus galardonadas herramientas antivirus, cortafuegos, VPN y de optimización del sistema, Intego combina una potente defensa con la sencillez y la fiabilidad que esperan los usuarios de Mac y PC.

Money Back Guarantee Image

Obtenga protección total y el máximo rendimiento para su ordenador