Was ist ein Remote-Access-Trojaner und wie können Sie ihn entfernen?

  • RATs ermöglichen es Angreifern, einen infizierten Computer bzw. ein infiziertes Smartphone heimlich zu steuern

  • Sie können Dateien stehlen, Aktivitäten aufzeichnen und weitere Malware installieren

  • Ein RAT kann zu Verlangsamungen, unbekannten Apps auf deinem Gerät oder unerwarteten Einstellungsänderungen führen

  • Ein Virenschutz hilft Ihnen dabei, bekannte Remote-Access-Trojaner zu erkennen und zu entfernen

Was ist ein Remote-Access-Trojaner?

Ein Remote-Access-Trojaner, kurz RAT, ist eine Malware, die es einem Angreifer ermöglicht, einen infizierten Computer bzw. ein infiziertes Smartphone von einem anderen Standort aus zu steuern. RATs tarnen sich häufig als legitime Apps, Anhänge oder Downloads, können aber auch durch Ausnutzung einer Sicherheitslücke installiert werden. Sobald die Malware ausgeführt wird, stellt sie eine Verbindung zu einem vom Angreifer kontrollierten Server her und wartet auf Anweisungen. Ein RAT ist nicht zwangsläufig ein Virus: Er gilt nur dann als Virus, wenn er sich auch über andere Dateien infizieren und vermehren kann.

Der Angreifer kann möglicherweise Dateien einsehen, Tastenanschläge aufzeichnen, Screenshots erstellen, Ihre Mikrofon oder Kamera verwenden, Befehle ausführen oder weitere Malware herunterladen. RATs können sowohl Macs als auch Windows-Computer und mobile Geräte befallen. Manche sind auf groß angelegte Finanzkriminalität ausgelegt, während andere in gezielten Spionagekampagnen eingesetzt werden. Da ein RAT möglicherweise unbemerkt im Hintergrund läuft, bemerken Sie möglicherweise nicht, dass jemand anderes Zugriff auf Ihr Gerät hat.

Desktop-Steuerung

Diese RATs ermöglichen es Angreifern, das Gerät aus der Ferne zu steuern. Sie können die Maus bewegen, Befehle eingeben, Programme öffnen und das Gerät so verwenden, als säßen sie direkt davor.

Daten stehlende RATs

Manche RATs sind darauf ausgelegt, Passwörter, Browserdaten, Dokumente, Kryptowährungs-Wallets, Nachrichten und andere Informationen aufzuspüren und zu stehlen, die anschließend an den Angreifer zurückgesendet werden können.

Überwachungs-RATs

Diese RATs können Benutzer ausspionieren, indem sie Screenshots erstellen, Tastenanschläge aufzeichnen, über das Mikrofon mithören oder auf die Kamera zugreifen, sofern die Berechtigungen dies zulassen.

Downloader-RATs

Diese Infektionen schaffen einen versteckten Einstiegspunkt, den Angreifer nach dem Zugriff verwenden können, um Ransomware, Spyware, Passwortdiebe oder andere Malware zu installieren.

Mobile RATs

RATs, die auf Smartphones abzielen, können Nachrichten lesen, Anrufdaten erfassen, Standortdaten verfolgen, auf gespeicherte Dateien zugreifen oder Gerätefunktionen missbrauchen, die der schädlichen App gewährt wurden.

Wie funktioniert ein Remote-Access-Trojaner?

Obwohl einzelne RATs unterschiedliche Techniken verwenden, folgen die meisten einem ähnlichen Muster. Der Angreifer verleitet Sie dazu, die Malware zu installieren, oder nutzt eine Sicherheitslücke aus. Der RAT baut dann eine versteckte Verbindung auf, über die der Angreifer das Gerät aus der Ferne steuern kann.

01

Die Malware wird übertragen

Der RAT kann über einen phishing-Anhang, ein gefälschtes Software-Update, eine raubkopierte Anwendung, eine schädliche Werbung, eine kompromittierte Webseite oder eine aus einer nicht vertrauenswürdigen Quelle heruntergeladene App übertragen werden.

02

Die Malware wird ausgeführt

Da die schädliche Datei legitim erscheint, öffnen Sie sie möglicherweise, installieren sie, geben ein Administratorkennwort ein oder erteilen Berechtigungen, die die Ausführung des RATs ermöglichen.

03

Der RAT versteckt sich

Die Malware kopiert möglicherweise Dateien an weniger offensichtliche Speicherorte, erstellt einen Autostart-Eintrag, tarnt ihren Prozessnamen oder nimmt andere Änderungen vor, die einen automatischen Neustart ermöglichen.

04

Eine Verbindung wird hergestellt

Das infizierte Gerät verbindet sich mit einem vom Angreifer kontrollierten Server. Über diese Verbindung kann der RAT Befehle empfangen und gestohlene Informationen an den Angreifer zurücksenden.

05

Der Angreifer übernimmt die Kontrolle

Der Angreifer kann die verfügbaren Funktionen des RATs verwenden, um Dateien einzusehen, Aktivitäten zu überwachen, Daten zu stehlen, Einstellungen zu ändern, weitere Malware zu installieren oder das Gerät für weitere Angriffe zu verwenden.

Was sind Beispiele für
Remote-Access-Trojaner aus der Praxis?

RATs reichen von weit verbreiteten kriminellen Tools bis hin zu Malware, die bei gezielten Angriffen eingesetzt wird. Diese Beispiele zeigen, wie sie verschiedene Geräte und Benutzer beeinträchtigen können.

StilachiRAT, 2024

Forscher von Microsoft entdeckten StilachiRAT im November 2024. Dieser Windows-RAT kann Systeminformationen erfassen, Browser-Anmeldedaten und Daten von Kryptowährungs-Wallets stehlen, Neustarts überstehen und mit einem vom Angreifer kontrollierten Server kommunizieren. Microsoft gab an, dass die Malware zum Zeitpunkt der Veröffentlichung der Analyse im März 2025 noch nicht in großem Umfang verbreitet war.

ElectroRAT, 2021

ElectroRAT ist ein plattformübergreifender RAT, der auf Benutzer von Windows, Linux und macOS abzielte. Angreifer verbreiteten ihn über gefälschte Apps im Zusammenhang mit Kryptowährungen und verwendeten ihn, um auf die Geräte der Opfer zuzugreifen und Informationen aus Kryptowährungs-Wallets zu stehlen. Die macOS-Version zeigte, dass RAT-Angriffe nicht auf Windows-Computer beschränkt sind.

FruitFly, 2017

FruitFly ist ein Mac-RAT, der auf Dateien zugreifen, Screenshots erstellen, die Webcam verwenden sowie Maus- und Tastaturaktionen steuern konnte. Forscher stellten fest, dass er Angreifern Fernsteuerungs- und Überwachungsmöglichkeiten bot. Er gilt nach wie vor als bemerkenswertes historisches Beispiel für einen RAT, der auf Macs abzielt.

Welche Risiken und Auswirkungen
birgt ein Remote-Access-Trojaner?

Ein RAT verschafft einem Angreifer einen Zugang zu Ihrem Gerät. Der Schaden hängt davon ab, wozu die Malware fähig ist, wie lange sie unentdeckt bleibt und welche Informationen auf dem Gerät gespeichert sind.

Gestohlene Daten und Konten

Ein RAT kann Angreifern Zugriff auf Dokumente, gespeicherte Passwörter, Browserdaten, Nachrichten oder Kryptowährungs-Wallets verschaffen. Sie könnten diese Informationen anschließend für Kontodiebstahl, Betrug oder Identitätsdiebstahl verwenden.

Verlust der Privatsphäre

Manche RATs können Tastenanschläge aufzeichnen, Screenshots erstellen oder auf die Kamera und das Mikrofon zugreifen, sofern die Berechtigungen dies zulassen. Dadurch können private Unterhaltungen, persönliche Aktivitäten oder vertrauliche Arbeitsinhalte offengelegt werden.

Weitere Malware-Infektionen

Angreifer können den RAT verwenden, um Ransomware, Spyware, Passwort-Logger oder andere Malware zu installieren. Dies kann die Eindämmung der Infektion erschweren und den potenziellen Schaden vergrößern.

Missbrauch von Geräten und Netzwerken

Ein RAT kann es Angreifern ermöglichen, Einstellungen zu ändern, Befehle auszuführen, auf verbundene Dienste zuzugreifen oder das infizierte Gerät für weitere Angriffe zu verwenden. Auf einem Arbeitsgerät könnte dieser Zugriff zudem Systeme und Informationen des Unternehmens in Gefahr bringen.

Wer ist am stärksten in Gefahr durch
Remote-Access-Trojaner?

Jeder kann mit einem RAT in Berührung kommen, doch bestimmte Gewohnheiten, Geräte und Rollen erhöhen die Wahrscheinlichkeit einer Infektion oder gezielten Überwachung.

Wie können Sie sich vor
Remote-Access-Trojanern schützen?

Um Ihr RAT-Risiko zu verringern, sollten Sie unsichere Software stoppen, bevor sie ausgeführt wird, den Zugriff von Apps einschränken und schnell handeln, wenn etwas verdächtig erscheint.

Verwenden Sie nur vertrauenswürdige Downloads

Laden Sie Apps aus dem App Store oder von der offiziellen Webseite des Entwicklers herunter. Vermeiden Sie Raubkopien, inoffizielle Modifikationen und unerwartete Update-Aufforderungen.

Gehen Sie vorsichtig mit Anhängen um

Öffnen Sie keinen Anhang und folgen Sie keinem Download-Link, nur weil die Nachricht dringend erscheint. Überprüfen Sie ungewöhnliche Anfragen über einen separaten Kontaktweg.

Halten Sie Ihre Software aktuell

Halten Sie macOS, iOS, Browser und alle Apps auf dem neuesten Stand. Updates beheben Sicherheitslücken, die Angreifer zur Installation von Malware ausnutzen könnten.

Überprüfen Sie die Geräteberechtigungen

Prüfen Sie, welche Apps auf Ihre Kamera, Ihr Mikrofon, Ihre Dateien, die Bildschirmaufzeichnung, die Eingabehilfen und andere sensible Funktionen zugreifen dürfen. Entziehen Sie Berechtigungen, die keinen Sinn ergeben.

Scannen Sie nach Malware

Verwenden Sie seriöse Antivirensoftware, um verdächtige Downloads zu scannen und das Gerät auf bekannte RATs, Trojaner, Spyware und ähnliche schädliche Dateien zu überprüfen.

So schützt Intego Ihren Mac
vor RAT-Malware

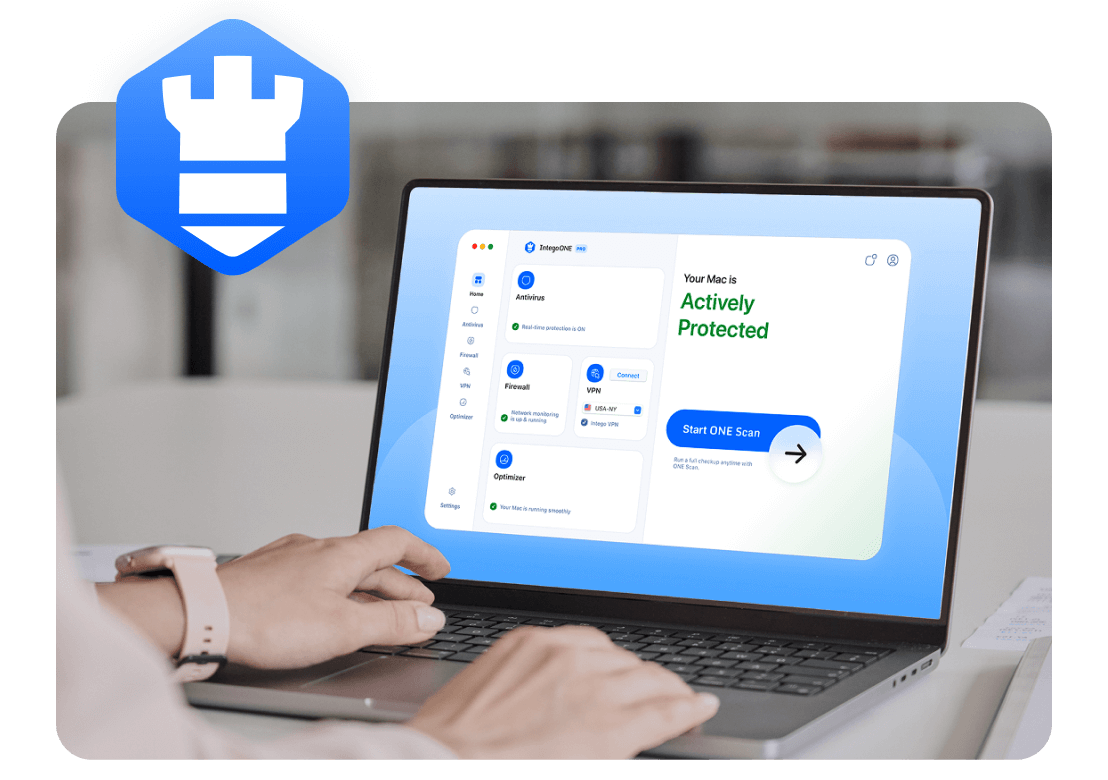
RATs können Angreifern einen versteckten Zugriff auf Ihren Mac verschaffen, daher ist die Malware-Erkennung der wichtigste Schutzmechanismus. Intego ONE Antivirus scannt nach bekannten RATs und anderer Malware, blockiert bekannte schädliche Dateien und isoliert erkannte Bedrohungen. Die Smart Firewall sorgt für Transparenz bei Verbindungen, indem sie anzeigt, welche Apps online sind, und es Ihnen ermöglicht, Verbindungen zu blockieren, denen Sie nicht vertrauen.

Echtzeitschutz

Dateien werden beim Herunterladen, Öffnen oder beim Zugriff darauf überprüft. So lassen sich bekannte schädliche Dateien blockieren, bevor sie auf Ihrem Mac ausgeführt werden können.

Flexible Malware-Scans

Führen Sie schnelle, vollständige, benutzerdefinierte oder geplante Scans durch, um Ihren Mac auf bekannte RATs und andere schädliche Dateien zu überprüfen, die möglicherweise bereits vorhanden sind.

Automatische Quarantäne

Wenn bekannte Malware erkannt wird, isoliert Intego die Datei in der Quarantäne, sodass sie nicht geöffnet werden kann und keine weiteren Änderungen vornehmen kann, während Sie sie überprüfen.

Verbindungskontrolle

Die Smart Firewall zeigt an, welche Apps die Netzwerkverbindung Ihres Mac verwenden, und ermöglicht es Ihnen, Verbindungen zu blockieren, die Sie nicht erkennen, während Sie diese untersuchen.

Häufig gestellte Fragen

Intego

Vertrauenswürdig. Bewährt. Leistungsstark.

Seit über 25 Jahren treibt Intego Innovationen voran und bietet fortschrittliche Cybersicherheitslösungen zum Schutz Ihrer wichtigsten Dinge – Ihrer Daten, Ihrer Privatsphäre und Ihrer Geräte.

Mit preisgekrönten Antiviren-, Firewall-, VPN- und Systemoptimierungstools kombiniert Intego einen leistungsstarken Schutz mit der Einfachheit und Zuverlässigkeit, die Mac- und PC-Nutzer erwarten.

Money Back Guarantee Image

Erhalten Sie umfassenden Schutz und maximale Leistung für Ihren Computer