Qu'est-ce qu'un cheval de Troie d'accès à distance et comment le supprimer ?

  • Un cheval de Troie d'accès à distance (ou RAT) permet aux hackers de prendre secrètement le contrôle d'un ordinateur ou d'un téléphone infecté

  • Il peut voler des fichiers, enregistrer les actions de l'utilisateur et installer d'autres logiciels malveillants

  • Un RAT peut entraîner des ralentissements, l'apparition d'apps inconnues ou des modifications inattendues des paramètres

  • Une protection antivirus permet de détecter et de supprimer les logiciels malveillants de type RAT

Qu'est-ce qu'un cheval de Troie d'accès à distance ?

Un cheval de Troie d'accès à distance, ou Remote Access Trojan (RAT), est un logiciel malveillant qui permet à un cybercriminel de prendre le contrôle à distance d'un ordinateur ou d'un téléphone infecté. Ces programmes sont souvent dissimulés dans des apps, des pièces jointes ou des téléchargements d'apparence normale, mais ils peuvent également être installés en exploitant une faille de sécurité. Une fois exécuté, le logiciel malveillant se connecte à un serveur contrôlé par le cybercriminel et attend ses instructions. Un RAT n'est pas nécessairement un virus : il ne devient un virus que s'il est capable d'infecter d'autres fichiers et de se propager par leur intermédiaire.

Le cybercriminel peut être en mesure de consulter des fichiers, d'enregistrer les frappes au clavier, de réaliser des captures d'écran, d'utiliser le microphone ou la caméra, d'exécuter des commandes ou de télécharger d'autres logiciels malveillants. Les RAT peuvent affecter les Mac, les ordinateurs Windows et les appareils mobiles. Certains sont conçus pour commettre des délits financiers à grande échelle, tandis que d'autres sont utilisés dans le cadre de campagnes d'espionnage très ciblées. Comme ce type de cheval de Troie peut s'exécuter discrètement en arrière-plan, vous risquez de ne pas remarquer qu'une autre personne a accès à votre appareil.

Contrôle du poste de travail

Ces RAT permettent aux cybercriminels de contrôler l’appareil à distance. Ils peuvent déplacer la souris, saisir des commandes, ouvrir des programmes et utiliser l’appareil aussi facilement que s’ils étaient assis devant.

RAT de vol de données

Certains RAT sont conçus pour rechercher et voler des mots de passe, des données de navigateur, des documents, des portefeuilles de cryptomonnaies, des messages et d’autres informations susceptibles d’être transmises à l'auteur de l'attaque.

RAT de surveillance

Ces RAT peuvent espionner les utilisateurs en réalisant des captures d’écran, en enregistrant les frappes au clavier, en activant le microphone ou en accédant à la caméra lorsque les autorisations le permettent.

RAT de téléchargement

Ces infections créent un point d'accès caché que les cybercriminels peuvent utiliser pour installer des rançongiciels, des logiciels espions, des outils de récupération de mots de passe ou d'autres programmes malveillants.

RAT mobiles

Les RAT ciblant les téléphones peuvent lire les messages, collecter des informations sur les appels, suivre les données de localisation, accéder aux fichiers stockés ou détourner l'accès aux fonctionnalités de l'appareil accordé à l'app malveillante.

Comment fonctionne un cheval de Troie d'accès à distance (RAT) ?

Bien que chaque cheval de Troie d'accès à distance exploite des techniques différentes, ils suivent généralement le même mode opératoire. Le cybercriminel vous incite à installer le logiciel malveillant ou exploite une faille de sécurité. Le RAT établit alors une connexion secrète qui permet au cybercriminel de contrôler l'appareil à distance.

1

Le logiciel malveillant est diffusé

Le cheval de Troie d'accès à distance peut s'infiltrer sur un appareil via une pièce jointe d'phishing, une fausse mise à jour logicielle, une app piratée, une publicité malveillante, un site Web compromis ou une app téléchargée depuis une source douteuse.

2

Le logiciel malveillant s'exécute

Comme le fichier malveillant semble authentique, vous êtes susceptible de l’ouvrir, de l’installer, de saisir un mot de passe administrateur ou d’accorder des autorisations permettant au RAT de s’exécuter.

3

Le RAT passe inaperçu

Le logiciel malveillant peut copier des fichiers vers des emplacements plus discrets, créer un fichier d'amorçage, dissimuler le nom de son processus ou effectuer d'autres modifications lui permettant de se relancer automatiquement.

4

Une connexion s'établit

L'appareil infecté se connecte à un serveur contrôlé par le cybercriminel. Cette connexion permet au cheval de Troie de recevoir des commandes et de renvoyer les informations volées à l'auteur de l'attaque.

5

Le cybercriminel prend le contrôle

Le cybercriminel peut utiliser les fonctionnalités du RAT pour consulter des fichiers, surveiller l’activité, voler des données, modifier des paramètres, installer d’autres logiciels malveillants ou utiliser l’appareil dans le cadre d’autres attaques.

Quelques exemples concrets
de chevaux de Troie d'accès à distance

Les RAT comprennent aussi bien des outils criminels largement répandus que des logiciels malveillants utilisés dans le cadre d'attaques ciblées. Ces quelques exemples montrent comment ils peuvent affecter différents types d'appareils et d'utilisateurs.

StilachiRAT — 2024

Les chercheurs de Microsoft ont découvert l'existence du programme StilachiRAT en novembre 2024. Ce cheval de Troie d'accès à distance ciblant les systèmes Windows était en mesure de collecter des informations système, de dérober des identifiants de navigateur et des données de portefeuilles de cryptomonnaies, ainsi que de rester actif après un redémarrage et de communiquer avec un serveur contrôlé par un hacker. Microsoft a indiqué n'avoir constaté aucune diffusion à grande échelle de ce logiciel malveillant au moment de la publication de son analyse, en mars 2025.

ElectroRAT — 2021

ElectroRAT est un cheval de Troie d'accès à distance multiplateforme qui ciblait les utilisateurs de Windows, Linux et macOS. Les hackers le diffusaient par l'intermédiaire de fausses apps liées aux cryptomonnaies, afin d'accéder aux appareils des victimes et de récupérer les informations relatives à leurs portefeuilles. La version macOS de ce RAT a démontré que les attaques de ce type ne se limitaient pas aux ordinateurs Windows.

FruitFly — 2017

FruitFly est un cheval de Troie d'accès à distance pour Mac capable d'accéder à des fichiers, de réaliser des captures d'écran, de contrôler la webcam et les actions de la souris et du clavier. Des chercheurs ont découvert qu'il offrait aux cybercriminels la possibilité de contrôler et de surveiller les appareils à distance. Cet exemple reste l'un des exemples les plus marquants de RAT ciblant l'écosystème d'Apple.

Risques et conséquences
d'un cheval de Troie d'accès à distance

Un cheval de Troie d'accès à distance (ou RAT) permet à un cybercriminel de contrôler votre appareil. L'ampleur des dégâts dépend des capacités du logiciel malveillant, de la durée pendant laquelle il passe inaperçu et des informations stockées sur votre appareil.

Vol de comptes et de données

Un Remote Access Trojan peut permettre aux hackers d’accéder à des documents, des mots de passe enregistrés, des données de navigateur, des messages ou des portefeuilles de cryptomonnaies. Ces informations peuvent être utilisées pour usurper des identités, commettre des fraudes ou pirater des comptes.

Atteinte à la vie privée

Certains chevaux de Troie d'accès à distance peuvent enregistrer les frappes au clavier, réaliser des captures d’écran ou accéder à la caméra et au microphone lorsque les autorisations le permettent. Cela peut exposer des conversations privées, des activités personnelles ou des données professionnelles confidentielles.

Infections par d'autres logiciels malveillants

Les cybercriminels peuvent utiliser des RAT pour installer des rançongiciels, des logiciels espions, des outils de vol de mots de passe ou d'autres programmes malveillants. L'infection peut alors devenir plus difficile à contenir et entraîner des dommages plus importants.

Utilisation abusive des appareils et du réseau

Un cheval de Troie d'accès à distance peut permettre aux cybercriminels de modifier des paramètres, d'exécuter des commandes, d'accéder à des services connectés ou d'utiliser l'appareil infecté pour mener d'autres attaques. Sur un appareil professionnel, cet accès peut également exposer les systèmes et les informations de l'entreprise.

Qui sont les cibles privilégiées
des chevaux de Troie d'accès à distance ?

Toute personne peut être confrontée à un cheval de Troie d'accès à distance, mais certaines habitudes, certains appareils et rôles augmentent le risque d'infection ou de surveillance ciblée.

Comment vous protéger
contre les chevaux de Troie d'accès à distance ?

Pour réduire les risques associés aux RAT, il convient de bloquer les logiciels malveillants avant leur exécution, de limiter les droits d'accès des apps et de réagir rapidement dès qu'un phénomène suspect est détecté.

Privilégiez les téléchargements fiables

Téléchargez les apps depuis l’App Store ou le site officiel du développeur. Évitez les logiciels piratés, les versions non officielles et les notifications de mise à jour douteuses.

Faites attention aux pièces jointes

N'ouvrez pas de pièce jointe et ne cliquez pas sur un lien de téléchargement sous prétexte que le message semble urgent. Vérifiez les demandes suspectes via un autre canal de communication.

Maintenez vos logiciels à jour

Mettez régulièrement à jour macOS, iOS, vos navigateurs et toutes vos apps. Les mises à jour corrigent les failles de sécurité susceptibles d'être exploitées par des fraudeurs pour installer des logiciels malveillants.

Vérifier les autorisations de l'appareil

Vérifiez les apps pouvant accéder à votre appareil photo, à votre microphone, à vos fichiers, à l'enregistrement d'écran, aux fonctions d'accessibilité et à d'autres fonctionnalités critiques. Supprimez les autorisations qui ne semblent pas pertinentes.

Analysez les fichiers à la recherche de logiciels malveillants

Analysez les fichiers à la recherche de logiciels malveillants Utilisez un logiciel antivirus réputé pour analyser les téléchargements suspects et vérifier que votre appareil ne comporte aucun RAT, cheval de Troie, logiciel espion ou fichier malveillant similaire.

Comment Intego contribue-t-il à protéger votre Mac
contre les chevaux de Troie d'accès à distance ?

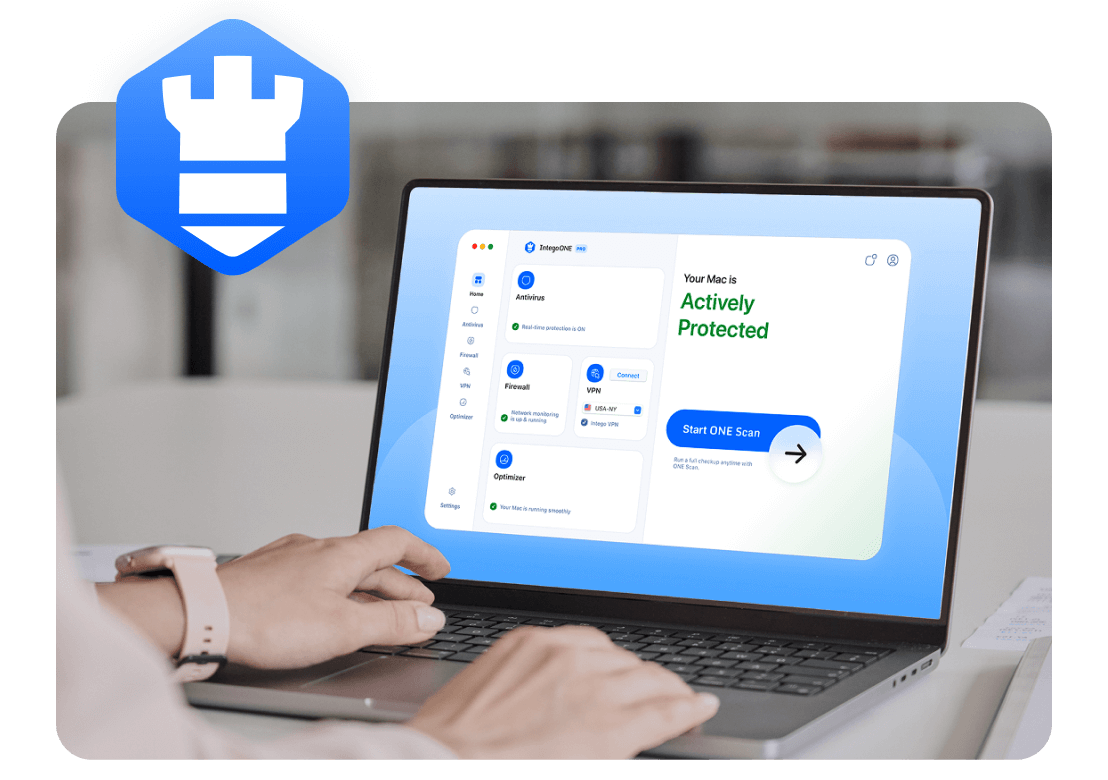
Les RAT peuvent permettre à des fraudeurs d’accéder à votre Mac à votre insu ; la détection des logiciels malveillants constitue donc le principal système de protection. Intego ONE Antivirus recherche les chevaux de Troie d'accès à distance connus et les autres logiciels malveillants, bloque les fichiers identifiés et place en quarantaine les menaces détectées. Le pare-feu intelligent offre une meilleure visibilité sur les connexions en vous indiquant les apps connectées à Internet et en vous permettant de bloquer les connexions que vous jugez non fiables.

Protection en temps réel

Les fichiers sont analysés dès leur téléchargement, leur ouverture ou leur consultation. Cela permet de bloquer les programmes malveillants connus avant leur exécution sur votre Mac.

Analyses souples des logiciels malveillants

Lancez des analyses rapides, complètes, personnalisées ou planifiées afin de vérifier la présence de chevaux de Troie d'accès à distance et d’autres fichiers malveillants sur votre Mac.

Mise en quarantaine automatique

Lorsqu’un logiciel malveillant connu est détecté, Intego place le fichier en quarantaine afin qu’il ne puisse ni être ouvert ni provoquer d’autres modifications pendant que vous l’examinez.

Contrôle des connexions

Le pare-feu intelligent vous indique les apps utilisant la connexion réseau de votre Mac et vous permet de bloquer celles que vous ne reconnaissez pas.

Foire aux questions

Intego

Fiable. Éprouvé. Performant.

Mû par l'innovation depuis plus de 25 ans, Intego fournit des solutions de cybersécurité avancées conçues pour protéger ce qui importe le plus : vos données, votre vie privée et vos appareils.

Grâce à son antivirus, son pare-feu, son VPN et ses outils d'optimisation système primés, Intego associe une puissante protection à la simplicité et à la fiabilité chères aux utilisateurs d'ordinateurs Mac et PC.

Money Back Guarantee Image

Bénéficiez d'une protection complète et de performances optimales pour votre ordinateur