Le détournement de nom de domaine survient lorsqu'une personne prend le contrôle d'un nom de domaine sans l'autorisation de son propriétaire. Un fraudeur peut ainsi accéder au compte du propriétaire auprès du registraire, transférer le nom de domaine vers un autre compte ou modifier ses paramètres DNS (Domain Name System). Ces modifications peuvent rediriger les visiteurs vers un site web frauduleux, perturber la messagerie électronique ou permettre au fraudeur de prendre le contrôle des services associés au nom de domaine.
Un nom de domaine est bien plus qu'une simple adresse de site Web. Une entreprise peut également l'utiliser pour la messagerie électronique, les comptes clients, les paiements en ligne, les outils cloud et la réinitialisation des mots de passe. Si une personne détourne ce nom de domaine, plusieurs services peuvent cesser de fonctionner ou passer sous son contrôle. Les utilisateurs de Mac qui gèrent un site Web ou une petite entreprise peuvent également être concernés, car ces attaques visent les comptes en ligne utilisés pour gérer le nom de domaine, et non le Mac lui-même.
Prise de contrôle d’un compte de registraire
Un hacker se connecte au compte utilisé pour gérer le domaine, puis modifie son propriétaire, ses coordonnées, ses serveurs de noms ou ses paramètres de transfert.
Détournement d’enregistrements DNS
Le hacker modifie les enregistrements DNS afin que les visiteurs du site Web ou les courriels soient redirigés vers des systèmes sous son contrôle plutôt que vers la destination initiale.
Prise de contrôle d’un domaine expiré
Un domaine non renouvelé peut être réattribué à une autre personne. Ce nouveau propriétaire peut alors exploiter abusivement la réputation antérieure du domaine ou ses adresses e-mail.
Prise de contrôle d’un sous-domaine
Un enregistrement DNS obsolète peut encore pointer vers un service cloud ou d’hébergement qui n’est plus utilisé. Un hacker peut s’emparer de cette ressource et prendre le contrôle du sous-domaine correspondant.
Détournement de nom de domaine inversé
Techniquement, le détournement de nom de domaine inversé ne constitue pas une cyberattaque. Ce terme désigne généralement le fait pour une personne d’abuser d’une procédure de litige en matière de marque déposée pour tenter de soustraire à son propriétaire un nom de domaine déposé légalement.
Comment fonctionne le détournement de nom de domaine ?
La méthode exacte varie, mais la plupart des attaques de détournement de nom de domaine consistent à prendre le contrôle d'un compte de registraire, d'hébergement, de DNS ou d'administration, puis à y apporter des modifications non autorisées.
1
Le fraudeur identifie une vulnérabilité
Le fraudeur cible le registraire, l’hébergeur, le service DNS, l’administrateur ou le compte de messagerie associé au domaine.
2
Il contourne les mesures de sécurité du compte
Il peut récupérer un mot de passe par l'intermédiaire d'une tentative d'hameçonnage, d’un logiciel malveillant, de mots de passe réutilisés ou d’autres techniques frauduleuses. Il peut également prendre le contrôle d’une session de connexion active ou exploiter une procédure de récupération de compte peu sécurisée.
3
Les paramètres du domaine sont modifiés
Le hacker peut modifier les coordonnées du domaine, les enregistrements DNS, les serveurs de noms, les paramètres de transfert ou les informations de récupération de compte. Ces modifications lui permettent d’obtenir ou de conserver le contrôle.
4
Le trafic ou les courriels sont redirigés
Le hacker peut rediriger les visiteurs du site Web vers une fausse page. Il peut également rediriger, intercepter ou bloquer les courriels envoyés via le domaine.
5
Le hacker exploite le domaine
Le hacker peut utiliser le domaine à des fins d’hameçonnage, de diffusion de logiciels malveillants, de fraude aux paiements, de vol de données ou d’usurpation d’identité. Il peut également exiger une rançon avant de restituer le domaine.
Quelques exemples concrets de détournement de nom de domaine
Le détournement de nom de domaine peut consister à modifier les paramètres DNS d'un nom de domaine ou à prendre le contrôle d'un sous-domaine. Ces incidents illustrent comment les hackers peuvent rediriger les visiteurs d'un site Web, dérober des identifiants de connexion, diffuser des logiciels malveillants et nuire à la confiance accordée à une organisation.
Campagne Sea Turtle — 2019
Cisco Talos a signalé que la campagne Sea Turtle avait compromis des registraires de noms de domaine, des fournisseurs de services DNS et d’autres organisations. Les hackers ont modifié les enregistrements DNS afin de rediriger les utilisateurs vers des serveurs qu’ils contrôlaient, leur permettant ainsi de dérober des identifiants de connexion. Cisco a recensé au moins 40 organisations touchées dans 13 pays, parmi lesquelles des agences gouvernementales, des opérateurs de télécommunications et des fournisseurs d’accès à Internet.
Attaque visant une banque brésilienne — 2016
Des personnes malintentionnées ont modifié les paramètres DNS de 36 domaines appartenant à une banque brésilienne. Les clients qui saisissaient les adresses Web authentiques de la banque étaient redirigés vers des sites Web frauduleux très convaincants, conçus pour récupérer leurs identifiants de connexion et installer des logiciels malveillants. La banque a repris le contrôle des systèmes au bout de cinq à six heures environ. Cet incident a démontré comment une seule prise de contrôle du DNS pouvait affecter simultanément de nombreux services en ligne.
Sous-domaines Hazy Hawk — 2025
Les chercheurs d’Infoblox ont découvert que Hazy Hawk avait pris le contrôle de ressources cloud abandonnées liées à des sous-domaines appartenant à certaines organisations, notamment Bose, Panasonic et les Centres américains de contrôle et de prévention des maladies (CDC). Le groupe a utilisé ces sous-domaines d’apparence fiable pour rediriger les visiteurs vers des pages frauduleuses et des logiciels malveillants. Les domaines principaux de ces organisations n’ont pas été piratés.
Risques et conséquences du détournement de nom de domaine
Le détournement d'un nom de domaine peut avoir des répercussions sur le site Web, la messagerie électronique et d'autres services associés. Les conséquences peuvent persister même après la reprise de contrôle par le propriétaire légitime.
Perturbation du site Web
Les visiteurs peuvent se retrouver sur la page contrôlée par un hacker, un faux écran de connexion, un contenu malveillant ou une page d'erreur, plutôt que sur le véritable site Web.
Interception de courriels
Les hackers peuvent modifier les paramètres de messagerie du domaine et rediriger les messages entrants. Cela peut exposer des liens de réinitialisation de mot de passe, des messages destinés aux clients ou des informations commerciales confidentielles.
Fraude à la clientèle
Les hackers peuvent exploiter le domaine original pour collecter des mots de passe, des informations de paiement, des données personnelles ou des fichiers téléchargés auprès de clients qui pensent que le site est légitime.
Atteinte à la réputation
Les clients peuvent perdre confiance dans l'entreprise, tandis que le référencement naturel, la diffusion des courriels, les opérations commerciales et les relations avec les partenaires peuvent également être affectés.
Qui sont les cibles privilégiées du détournement de nom de domaine ?
Les fraudeurs peuvent cibler n'importe quel domaine. Ils se concentrent toutefois souvent sur ceux qui leur permettent d'accéder à un grand nombre d'utilisateurs, à des systèmes de paiement, à des courriels ou à des services en ligne de grande valeur.
Petites entreprises
Les petites équipes peuvent s'appuyer sur un seul administrateur, des comptes partagés ou une formule basique de registraire, sans verrouillage avancé, sans surveillance ni procédures de récupération documentées.
Commerçants en ligne
Un domaine commercial réputé peut rediriger vers de fausses pages de paiement conçues pour collecter des informations de paiement, des mots de passe de compte et des données clients.
Organisations de premier plan
Les organismes publics, les services financiers, les associations caritatives, les médias et les grandes marques offrent aux cybercriminels une plus vaste audience et renforcent leur crédibilité.
Investisseurs en noms de domaine
Les personnes gérant de nombreux noms de domaine de valeur peuvent être confrontées à des tentatives d'hameçonnage ciblées, à des demandes de transfert frauduleuses, à la compromission de leur compte ou à des litiges concernant la propriété et les marques déposées.
Comment vous protéger contre le détournement de nom de domaine ?
La meilleure protection contre le détournement de nom de domaine repose à la fois sur les mesures de sécurité mises en place par le registraire, la sécurisation des comptes administrateurs, une gestion rigoureuse du DNS et un système de récupération adapté.
Sécurisez votre compte de registraire
Utilisez un mot de passe unique et, dans la mesure du possible, une authentification multifacteur résistante aux tentatives d'hameçonnage. Ne partagez pas un compte entre plusieurs employés ou prestataires.
Activez les verrous de domaine
Activez les verrous de registraire ou de transfert pour empêcher tout transfert non autorisé. Les propriétaires de domaines de grande valeur devraient se renseigner sur la disponibilité d'une protection renforcée par un verrou de registre.
Protégez l'adresse e-mail associée
Sécurisez le compte de messagerie utilisé pour recevoir les notifications du registraire et pour la récupération du mot de passe. Évitez d’utiliser une adresse susceptible d’être inaccessible en cas de perturbation du domaine lui-même.
Surveillez les modifications apportées au domaine
Activez les alertes relatives aux connexions, aux modifications DNS, aux changements de coordonnées, aux renouvellements et aux demandes de transfert. Examinez immédiatement toute notification inattendue au lieu de l’ignorer.
Maintenez vos registres à jour
Veillez à l’exactitude des informations relatives à la propriété, renouvelez vos domaines à l’avance, supprimez les entrées DNS abandonnées et consignez les coordonnées du registraire, du registre, du fournisseur DNS et des administrateurs autorisés.
Comment la protection pour Mac contribue-t-elle à sécuriser vos achats en ligne ?
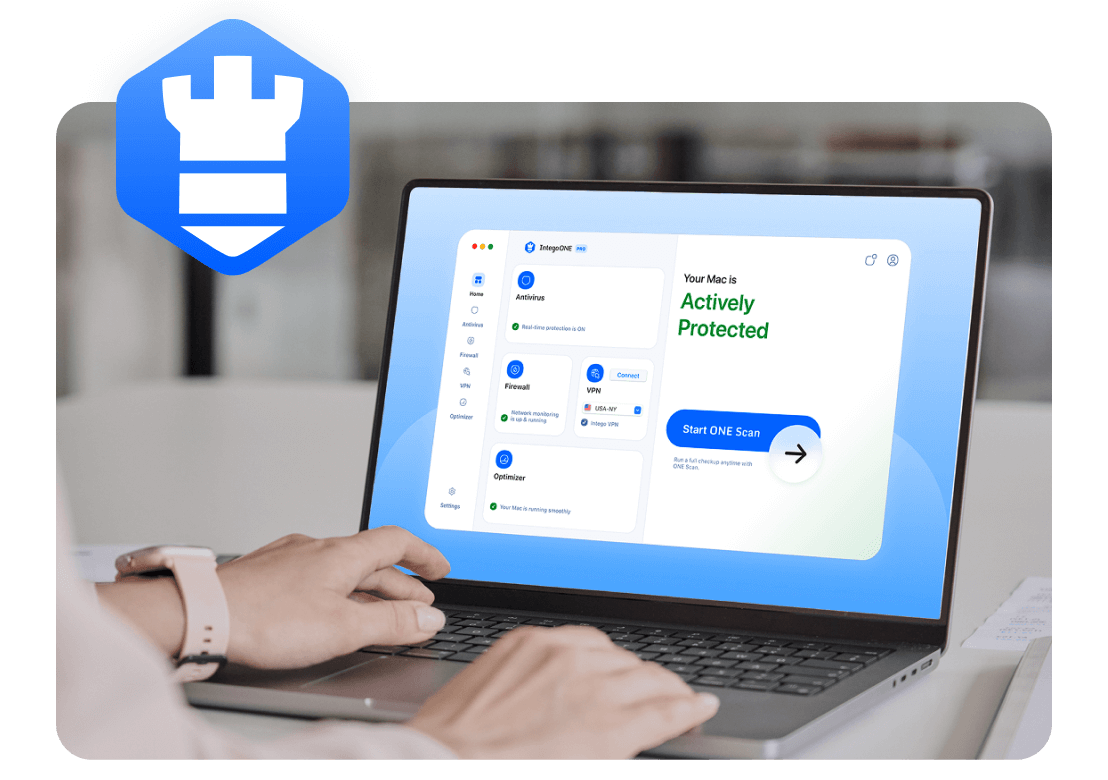
Intego ONE ne peut pas verrouiller votre domaine ni empêcher un tiers de pirater votre registraire. En revanche, il peut contribuer à protéger le Mac que vous utilisez pour accéder à votre domaine, à votre DNS, à votre hébergement et à vos comptes de messagerie professionnels.
Les analyses en temps réel et manuelles permettent de détecter les fichiers malveillants connus téléchargés à partir de courriels d'hameçonnage, de fausses pages d'assistance ou de sites Web compromis.
Contrôlez les connexions des apps
Le pare-feu intelligent d’Intego ONE vous indique comment les apps se connectent à Internet. Vous pouvez l’utiliser pour identifier et bloquer les connexions que vous ne reconnaissez pas.
Protégez les connexions non sécurisées
Intego ONE Complete intègre un VPN qui chiffre la connexion entre votre Mac et le serveur VPN. Cette fonctionnalité s'avère particulièrement utile lorsque vous gérez votre domaine depuis un réseau non sécurisé.
Le détournement de nom de domaine peut mettre un site Web hors ligne, rediriger les visiteurs, perturber les communications par courriel et exposer les comptes associés. Il peut également entraîner des fraudes, des pertes de chiffre d'affaires, des coûts de remise en état et nuire à la réputation de l'organisation.
Contactez immédiatement votre registraire pour signaler cette prise de contrôle. Demandez-lui de verrouiller le nom de domaine et d'annuler toute modification non autorisée. Ensuite, modifiez les mots de passe de vos comptes de registraire, DNS, d'hébergement et de messagerie, et activez l'authentification à plusieurs facteurs. Conservez les journaux de connexion, les courriels, les captures d'écran, les factures et les documents attestant que vous êtes le propriétaire légitime du nom de domaine affecté.
Il n'existe pas de chiffres fiables à l'échelle mondiale, car de nombreux incidents ne sont pas signalés publiquement ou sont répertoriés comme des compromissions de comptes ou des attaques DNS. Bien que le détournement de nom de domaine ne soit pas aussi courant que l'hameçonnage, une seule attaque peut perturber l'ensemble des services liés à ce nom de domaine.
En règle générale, oui. S'approprier un nom de domaine au moyen d'un accès non autorisé, d'une fraude ou d'une usurpation d'identité peut constituer une infraction aux lois relatives à l'utilisation frauduleuse des systèmes informatiques, à l'usurpation d'identité ou à la fraude. Un litige concernant la propriété d'un nom de domaine ne relève pas systématiquement du domaine pénal. Ce sont la législation et les circonstances qui déterminent si un acte est illégal.
Oui. Un hacker peut modifier les enregistrements DNS afin de rediriger le trafic du site Web ou d'envoyer des courriels vers un serveur qu'il contrôle. Il pourrait alors usurper l'identité de l'organisation, intercepter des messages, créer de fausses pages de connexion ou commettre des fraudes aux paiements. Les conséquences exactes dépendent des paramètres et des comptes associés sous son contrôle.
La récupération peut prendre quelques heures, plusieurs jours, voire plus. Cela dépend des modifications apportées par le fraudeur, du fait qu'il ait ou non transféré le nom de domaine, de la rapidité de réponse du registraire et de votre capacité à prouver que vous en êtes le propriétaire. La mise à jour des modifications DNS peut également prendre un certain temps après la restauration du nom de domaine.
Intego
Fiable. Éprouvé. Performant.
Mû par l'innovation depuis plus de 25 ans, Intego fournit des solutions de cybersécurité avancées conçues pour protéger ce qui importe le plus : vos données, votre vie privée et vos appareils.
Grâce à son antivirus, son pare-feu, son VPN et ses outils d'optimisation système primés, Intego associe une puissante protection à la simplicité et à la fiabilité chères aux utilisateurs d'ordinateurs Mac et PC.