ホエールング攻撃とは?定義、事例、および対策
ホエーリング攻撃は、経営幹部やその他の上層部を標的としています。
ホエーリング攻撃では、上位層の権威、緊急性、個人情報が悪用されます。
偽の経営幹部を装って、資金、アカウント、またはデータを盗み出します。
入念な確認作業とMacの安全対策を行うことで、リスクを軽減できます。
ホエールング攻撃とは?
ホエーリング攻撃とは、組織内の上級幹部、経営幹部、取締役、創業者、あるいはその他の上層部の人物を標的としたフィッシング詐欺の一種です。この名称は、権限、アクセス権、または重要な対応を承認できる「大物の魚」と言える「ホエール(Whale=クジラ)」を狙うという考え方に由来しています。
ホエーリングメールは、支払いの承認、機密文書の共有、パスワードの入力、添付ファイルの開封、あるいは偽の会議への参加などを要求します。信頼の濫用やアカウントの不正アクセスを侵入経路とするケースが多いですが、不審なダウンロード、偽のログインページ、または危険な添付ファイルを文面に潜ませて、Macをマルウェア感染させることもありますので、端末のセキュリティ対策が重要となります。
CEO詐欺
攻撃者がCEOやその他の上級幹部になりすまして、支払いの承認、情報の共有、あるいは機密事項の緊急対応を要求してきます。
経営幹部詐欺
攻撃者が経営幹部を標的として、企業パートナー、取締役、弁護士、ベンダー、または経営幹部の同僚を偽装したメッセージを送ります。
偽の法的要請
一部のフィッシングメールでは、契約、合併、紛争、税務問題、あるいは緊急の法的審査などを装って、重要性・緊急性を促します。
ディープフェイクの悪用
高度なホエーリング攻撃では、緊急の支払い承認や本人確認が求められる際に、音声通話、動画通話、またはチャット通話でディープフェイクを悪用して、経営幹部になりすますケースがあります。
ホエーリング攻撃の仕組みとは?
ホエーリング攻撃では、日頃の業務の一部にあたる要求、権威を要する要求、または重要な要求を巧妙に偽装します。攻撃者は、まず標的を徹底的に調査して、上級幹部などになりすまし、地位や圧力でプレッシャーをかけて危険な行動へ誘導します。
01
標的の調査
攻撃者はメールの信憑性を高めるために、役職、報告系統、出張計画、公開投稿、会社のニュース、ベンダーとの関係、個人情報などを詳しく調査します。
02
要求の選定
決済、パスワード、ドキュメント、アカウント、従業員データ、機密の企業情報など、要求を選定してスキームを構築します。
03
信頼できる人物を偽装
攻撃者は、CEO、CFO、弁護士、取締役、サプライヤー、アシスタント、採用担当者、あるいは標的と信頼関係にある組織などになりすまします。
04
プレッシャーを煽る
偽の納期、機密の取引、法的問題、支払いの保留、口座に関する警告、または経営陣からの指示などを言及してプレッシャーを煽り、確認なしに急いで行動させようとします。
05
不正アクセス
標的が指示に従うと、資金の盗難、アカウントの不正アクセス、あるいは機密データが窃取され、さらなる攻撃に悪用される恐れがあります。
ホエーリング攻撃の過去の事例とは?
ホエーリングの事例では、ビジネスメール詐欺、CEO詐欺、経営幹部なりすましなどの被害として報告されています。信頼性、権威、圧力を悪用したフィッシング詐欺で、深刻な被害が発生した事例をいくつかご紹介します。
FACCの詐欺被害 — 2016年
オーストリアの航空宇宙企業であるFACCは、CEOを装った偽メールによるビジネスメール詐欺(CEO詐欺)で、数千万ユーロの損失を被りました。攻撃者はCEOを偽装して偽の支払いメールを送信しました。メール経由で財務承認が行われる今日の企業における、経営幹部のなりすましの危険性が浮き彫りとなった事例です。
Ubiquitiの詐欺被害 — 2015年
テクノロジー企業であるUbiquitiは、従業員や外部組織を装った巧妙な詐欺(ビジネスメール詐欺)により、4,670万ドルが不正送金されたことを報告しました。攻撃者はソーシャルエンジニアリングを用いて担当者を信用させ、攻撃者が管理する海外の銀行口座へ資金を送金させました。この事例は、財務上の確認がメールに大きく依存している場合、巧妙な詐欺請求によって多額の資金が瞬く間に損失する危険性が浮き彫りとなりました。
WPPへのディープフェイク攻撃(未遂) — 2024年
大手広告企業であるWPPは、CEOのマーク・リード氏を標的とした詐欺未遂を報告しました。攻撃者は偽のWhatsAppアカウントを作成し、AIによる音声クローン技術を悪用してMicrosoft Teamsで会議をセッティングしてリード氏になりすましました。この試みは未遂に終わりましたが、ホエーリング攻撃の手口がメールにとどまらず、音声、動画、チャットへと拡大していることを示しています。
ホエーリング攻撃のリスク
と被害とは?
ホエーリング攻撃は、組織で上層部の権限を持つ人物を標的とするため、多大な損害を及ぼす危険性があります。たった1通のメールであっても、偽の指示に従ってしまうと個人と組織の両方に深刻な被害をもたらします。
金銭的被害
偽の支払い請求、請求書の変更、電信送金、買収関連の依頼などのメールに対応してしまうと、瞬く間に多額の資金を損失する可能性があります。
データ漏洩
犯罪者が経営幹部を標的として、または経営幹部になりすまして、機密ファイル、従業員記録、取締役会資料、契約書、顧客データ、あるいは非公開の事業計画を要求するケースがあります。
アカウント乗っ取り
攻撃者が上級幹部を偽のログインページに誘導して、メールアカウント、クラウドストレージ、財務プラットフォーム、コラボレーションツールに不正アクセスするケースがあります。
二次被害
ホエーリング攻撃が成功すると、攻撃者は組織内に侵入経路を築くことができます。攻撃者はその侵入経路を介して、さらなる情報を盗み出したり、他のアカウントの乗っ取り、または新たな攻撃を仕掛けて他の従業員にも詐欺を仕掛けるなど、二次被害に及ぶ可能性があります。
ホエーリング攻撃の標的
になりやすいユーザーは?
ホエーリングは上層部の権威やアクセス権を狙っています。そのため、攻撃者は重要な要求を承認できる役職、あるいは上位の権限が付与されたアカウントの保持者などを標的とします。
経営幹部
CEO、CFO、創業者、パートナー、取締役などといった経営幹部は、特別な権威を保有し、重要な機密情報が保管されているアカウントを持つため、格好の標的となります。
財務部署
財務担当は経営幹部のような権限は持ちませんが、決済、銀行口座の変更、請求書、緊急の送金対応など、経営の資金移動に関与する偽の要求の標的になりやすいです。
役員補佐
エグゼクティブ・アシスタント(EA)は、経営幹部のスケジュール、ドキュメント、出張手配、受信メール、承認手続きなどを管理しているため、ホエーリング攻撃の恰好な標的です。
取締役
取締役は、機密文書、法務関連の最新情報、買収に関する報告、ガバナンスに関する要請など、重要な情報を受け取る立場であるため、攻撃者は取締役になりすまして偽の指示を出したり、取締役のアクセス権を狙う可能性があります。
ホエーリング攻撃を防止するには?
最善の防御策は、機密性の高い要求には確認の段階を設けることです。ホエーリング攻撃は経営層などの権限と緊急性を促す手口で攻撃を仕掛ける傾向がありますが、疑わしい時だけ確認の段階を設けるのではなく、日常業務の標準プロセスとして常に組み込むべきです。
重要な要求は確認する
特に、支払い、パスワード、書類、アカウント変更の依頼など、緊急性や機密性の高いメールを受け取った場合は、返信メール以外の別の方法で信憑性を確認してください。
慌てて対応しない
緊急を煽るような文面は警告サインとして捉えましょう。本物のメールであれば、金銭、個人情報、アカウントへのアクセスが関わる場合には、慎重な確認作業が発生することを認知しているはずです。
経営層アカウントの保護対策
経営層のメールアカウント、クラウドストレージ、財務管理ツール、コラボレーションプラットフォームでは、強固なパスワード設定、多要素認証、および厳重なアカウント復旧設定を行いましょう。
公開する情報を制限する
公開する必要がない出張計画、社内組織図、サプライヤーの詳細、または個人情報を共有するのは避けましょう。攻撃者は、これらの情報を悪用して、なりすましメールを作成する恐れがあります。
ファイルの安全性を確認する
メールに予期せぬ添付ファイルやダウンロードが含まれている場合は、安易に開かないでください。不審なファイルは事前にスキャンしたり、見慣れないリンクを開いてパスワードなどを入力するのは避けましょう。
ホエーリング攻撃でMacの保護に役立つIntegoの機能
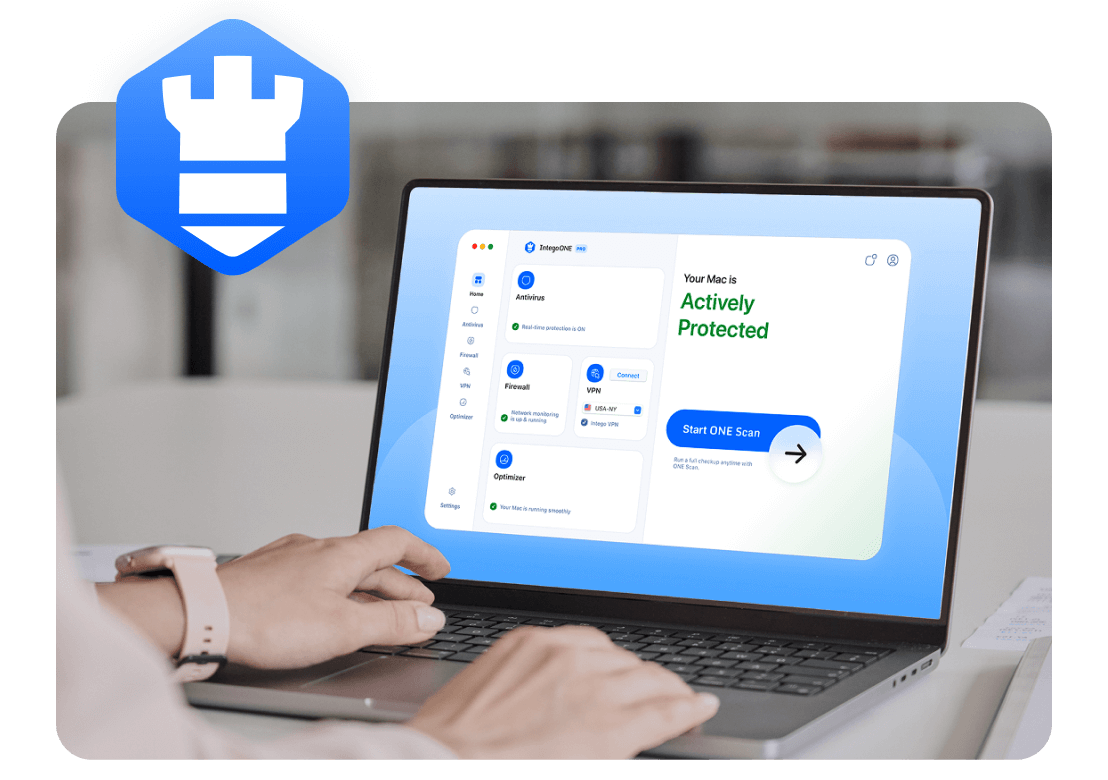
ホエーリング攻撃はなりすましの手口を使うため、セキュリティアプリでは経営幹部からの要求の信憑性を検証することはできません。Integoのウイルス対策機能はMacの保護に役立つ機能で、不審なファイルをスキャンしたり既知のMacマルウェアを検出し、危険なクリック、ダウンロード、または添付ファイルから端末を守ります。
ファイルのスキャン
Integoのウイルス対策機能がMac内のファイルをスキャンして、添付ファイルやダウンロード、不審なメールの共有ファイルに隠された既知のマルウェアを検出します。
Macのフルスキャン
危険リンクをクリックしたり、不審なファイルを開いたりした場合は、Macをフルスキャンを実行することで、既知の脅威が侵入していないか確認できます。
マルウェアの除去
ホエーリング攻撃には、危険なインストーラ、トロイの木馬、スパイウェアが含まれていることもあります。ウイルス対策機能が既知のMacマルウェアを検出・除去します。
Mac専用の保護機能
IntegoはmacOS専用に設計されており、Macでの安全なファイルの開封、ブラウジングやダウンロード、作業をサポートする機能を提供しています。
よくある質問
ホエーリング攻撃とは、組織の上層部を標的として、詳細で、緊急性、信憑性のある巧妙なフィッシング詐欺です。攻撃者は、CEO、弁護士、取締役、サプライヤー、契約中のサービス業者などになりすまして、支払いの承認、機密情報の共有、パスワードの入力、危険なファイルの開封などへ誘導するメールを送ります。
ホエーリング攻撃は、上位権限やアクセス権、または影響力を持つ人物を主な標的としています。例えば、CEO、CFO、創業者、取締役、上級管理職、エグゼクティブアシスタントなどが該当します。また、攻撃者は、経営幹部になりすまして財務担当に偽のメールを送り、資金、機密データ、アカウントのアクセス権、または承認要求を煽るケースもあります。
あります。ホエーリング攻撃は、明らかなマルウェアやスパム特有の文言、または不審なリンクが含まれていないことも多いため、メールフィルターをすり抜けることも少なくありません。メッセージ内に不審な点がなく、あたかも本人が作成したような詳細な文面であったり、一部の攻撃では、乗っ取られた本物のアカウント、大手サービスのなりすまし、またはメール以外のチャネル(メッセージアプリやビデオ通話など)が使用されることもあります。フィルター機能はある程度有効ではありますが、慎重な確認の習慣が必要不可欠です。
決済、銀行口座の変更、パスワードのリセット、機密文書などの重要な要求に対して、アウトオブバンド認証(OOB)を義務付けることでホエーリングのリスクを低減できます。特に、経営幹部のアカウントは、多要素認証と強固なリカバリ設定を導入しましょう。財務部やエグゼクティブアシスタントは、緊急の依頼に対して慎重な確認ステップを設ける必要があります。また、危険なダウンロードや添付ファイルが含まれるメールもありますので、端末の厳重なセキュリティ対策も重要です。
Intego
信頼。実績。確実。
25年以上に渡って革新を続けるIntegoは、データ、プライバシー、デバイスといった最も重要な資産を守るために構築された高度なサイバーセキュリティソリューションを提供してきました。
受賞歴のあるウイルス対策、ファイアウォール、VPN、システム最適化ツールを搭載し、MacおよびPCユーザーが求めるシンプルさと信頼性を備えた強力な保護を実現します。
![Money Back Guarantee Image]()
パソコンのトータルプロテクションと最高のパフォーマンスを実現